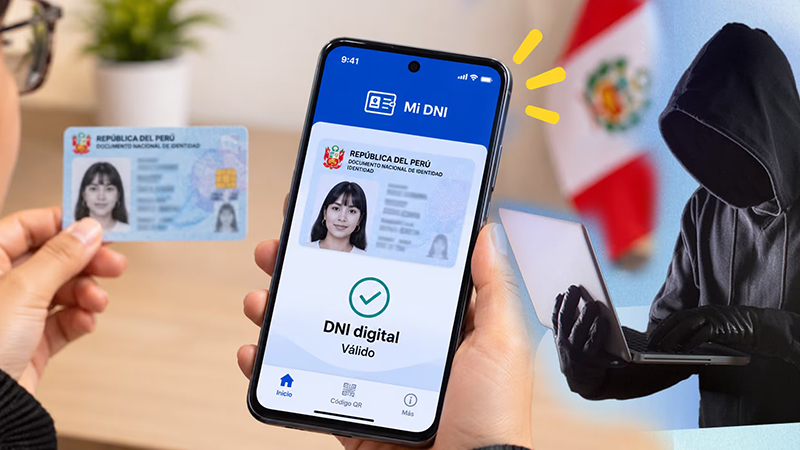

Aunque Reniec asegura que la billetera Perú Pass protege la privacidad y permite compartir información de forma selectiva, una prueba técnica demostró que cualquier cámara puede leer datos sensibles del ciudadano sin usar el verificador oficial.
A menos de 24 horas del lanzamiento oficial del Documento Nacional de Identidad Digital (DNId), una grave advertencia técnica ha puesto en entredicho las promesas de seguridad de la nueva herramienta estatal. La abogada especialista en derecho digital, Fátima Toche, demostró que los datos contenidos en el código QR de la credencial no están cifrados y pueden ser leídos fácilmente por terceros.
2/12
🔎 Se supone que el QR debe verificarse mediante la aplicación oficial ID Perú. https://t.co/GGvV0Lo4Lc
Sin embargo, al escanearlo con otro celular, pude obtener una cadena de caracteres que luego Google interpretó, mostrando información personal contenida, aparentemente, en la credencial.
— Fátima Toche (@fatimatv) November 18, 2026
El martes 18 de noviembre, la jefa del Registro Nacional de Identificación y Estado Civil (Reniec), Carmen Velarde Koechlin, presentó la versión virtual del documento. Durante el anuncio, la institución aseguró que el sistema funciona mediante la billetera digital Perú Pass y que garantiza que el ciudadano controle su información, compartiendo únicamente los atributos indispensables para cada trámite.
Sin embargo, la realidad técnica parece contradecir el discurso oficial.
4/12
⚠️ Primera cuestión: CODIFICAR NO ES CIFRAR.
La herramienta identificó Base45, zlib y CBOR/COSE.
Base45 representa datos; zlib los comprime; CBOR los estructura.
El QR contiene información en formatos que permiten organizarla y comprimirla, pero no necesariamente protegerla.Si cualquier herramienta puede recuperar nuestros datos personales, ¿qué mecanismos garantizan su confidencialidad?
— Fátima Toche (@fatimatv) November 18, 2026
«Codificar no es cifrar»
Tras descargar su propio DNId en Perú Pass, Fátima Toche realizó una prueba básica: escaneó el código QR de su pantalla utilizando la cámara estándar de otro teléfono celular, sin recurrir a la aplicación verificadora oficial ID Perú.
El resultado arrojó una cadena de caracteres que, al ser interpretada por herramientas comunes de Google, reveló de inmediato información personal sensible:
• Nombres y apellidos completos.
• Número de DNI.
• Sexo y fecha de nacimiento.
• Metadatos de emisión, identificador del emisor y detalles de la firma criptográfica.
6/12
🚨 Tercera cuestión: riesgo de suplantación de identidad.
Si alguien fotografía nuestro QR, ¿puede reutilizarlo para identificarse?
Una firma criptográfica válida NO impide, por sí sola, que una credencial auténtica sea copiada.
La seguridad depende también del proceso de verificación.
— Fátima Toche (@fatimatv) November 18, 2026
La especialista detalló que la arquitectura emplea formatos como Base45 para representar datos, zlib para comprimirlos y CBOR/COSE para estructurarlos, advirtiendo que «codificar no es cifrar» y que el código QR carece de una protección real.
Riesgos de suplantación y fallas arquitectónicas
El análisis técnico expone tres vulnerabilidades principales:
1. Compromiso de la divulgación selectiva: La acumulación de atributos personales en un mismo QR vulnera el control del usuario sobre qué información comparte.
2. Vulnerabilidad ante ataques de reproducción: Aunque el Reniec descarta la validez de capturas de pantalla aisladas, una firma criptográfica por sí sola no evita que un tercero reuse una credencial fotografiada si el sistema no verifica la vigencia y la posesión de la clave privada.
3. Discrepancia en servidores: El identificador descentralizado (DID) apunta a servidores de CloudFront en lugar del dominio oficial (verify.reniec.gob.pe) estipulado en la normativa.
8/12
⚠️ Detecté una discrepancia técnica: el Anexo 1, numeral 2.5, de la R.J. D000076-2026-RENIEC/JNAC establece el emisor did:web:https://t.co/V3h2uSEsQ1, pero Google identificó un DID alojado en CloudFront.
¿Es otro componente técnico o un error de decodificación?
— Fátima Toche (@fatimatv) November 18, 2026
Exigen explicaciones al Reniec
La exposición de datos contraviene los principios de protección desde el diseño estipulados en la Ley N° 29733 (Ley de Protección de Datos Personales). Fátima Toche emplazó al organismo a aclarar las medidas de validación y resguardo de la identidad digital.
10/12
⚖️ Desde la Ley 29733 y su Reglamento, esto plantea preguntas sobre seguridad, proporcionalidad y protección de datos desde el diseño.
¿Era necesario incluir tantos atributos en el QR?
¿Están protegidos frente a terceros?
¿Se evaluaron los riesgos de recolección y uso indebido?
— Fátima Toche (@fatimatv) November 18, 2026
12/12
La identidad digital puede facilitar enormemente nuestra relación con el Estado y las empresas.
Pero no podemos confundir innovación con seguridad.
Necesitamos identidad digital interoperable, verificable y respetuosa de la privacidad.
— Fátima Toche (@fatimatv) November 18, 2026
Texto: WSV
Foto: Composición
También puede ver:
26 años de la vergonzosa renuncia vía fax del dictador Fujimori desde Japón (VIDEOS)